Guía de Operaciones de OmniEPDG
OmniEPDG es una Puerta de Datos de Paquetes Evolucionada (ePDG) que permite llamadas de Voz sobre WiFi (VoWiFi). Autentica a los suscriptores móviles a través de redes WiFi no confiables utilizando EAP-AKA, y los conecta a la red central móvil a través de señalización Diameter hacia el HSS y túneles GTP hacia una Puerta de Datos de Paquetes (PGW).
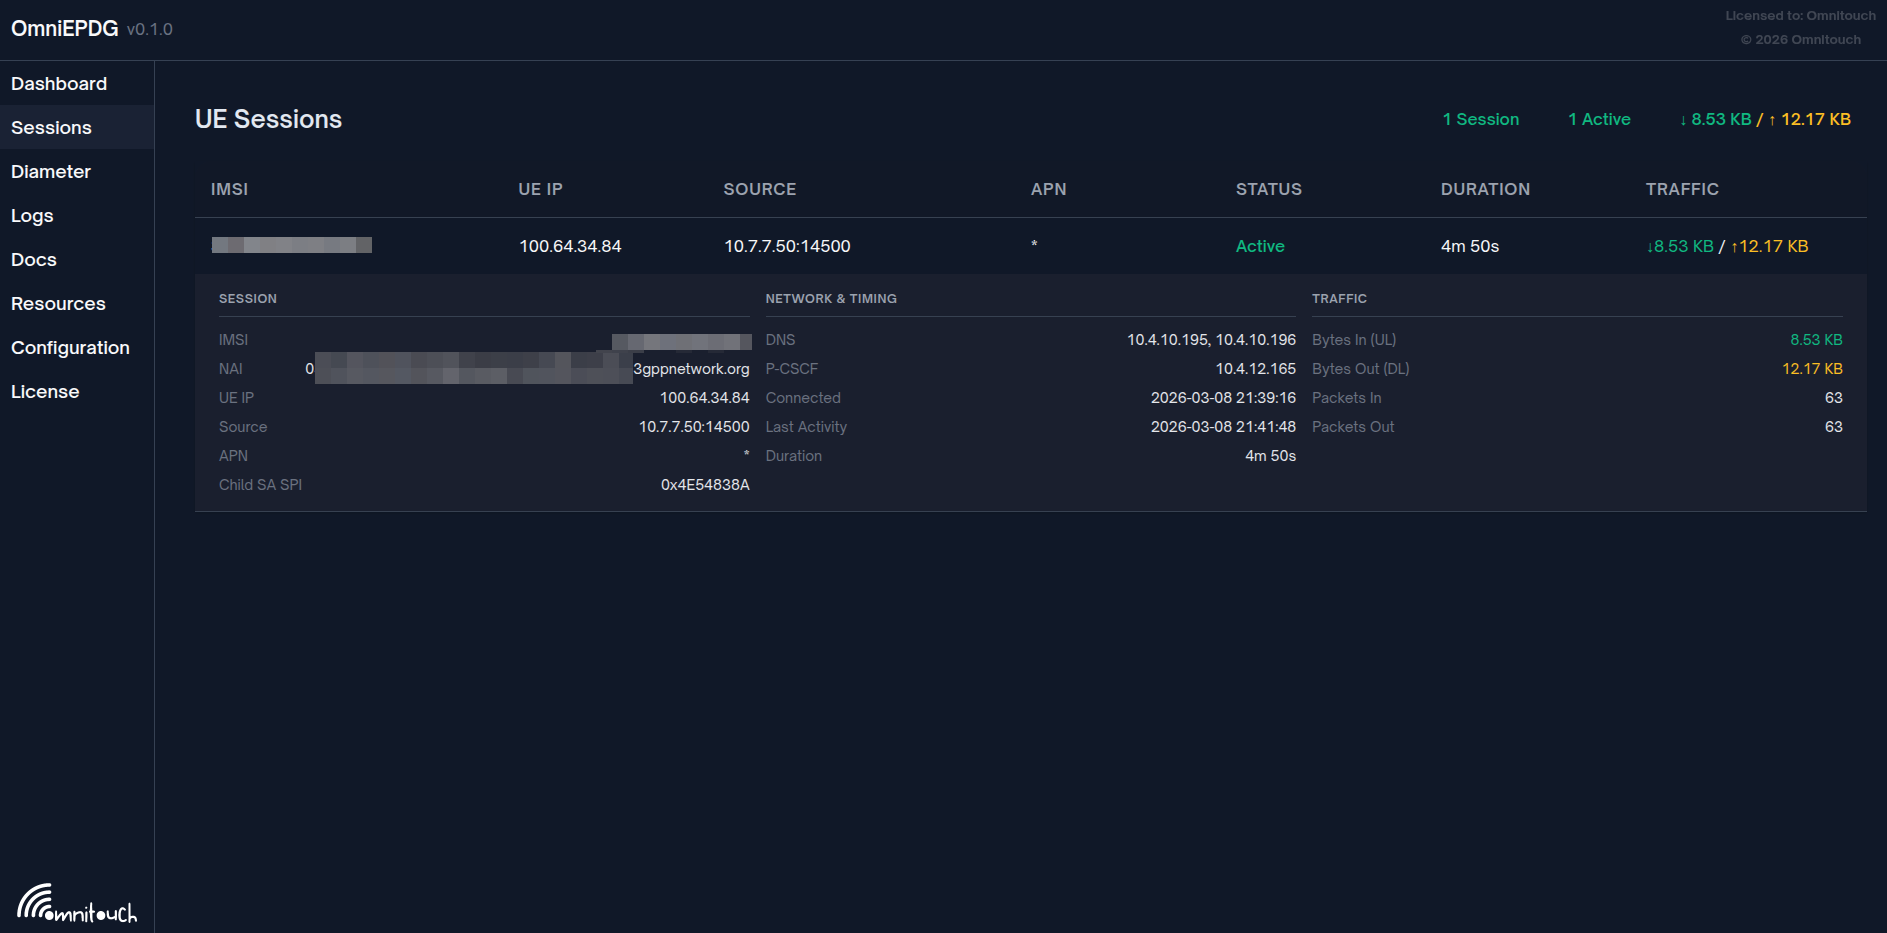
El panel de control de OmniEPDG mostrando una sesión de suscriptor activa con estadísticas de tráfico en tiempo real.
OmniEPDG soporta dos modos operativos:
- Modo GTP (predeterminado) - Túnel completamente conforme a 3GPP a través de un PGW mediante GTPv2-C y GTP-U
- Modo VPN Simple - Salida local con un grupo de IP incorporado y una interfaz TUN de Linux, sin necesidad de PGW
Documentación
Configuración y Operaciones
- Arquitectura y Flujos de Llamadas - Arquitectura del sistema, interfaces de protocolo, máquinas de estado de UE y diagramas de secuencia de mensajes para ambos modos
- Referencia de Configuración - Documentación completa de parámetros para Diameter, GTPv2-C, GTP-U, VPN Simple y registro
- Panel de Control - Interfaz de monitoreo basada en web para sesiones, pares Diameter y registros
Seguridad
- Guía de Seguridad - Limitación de tasa de autenticación y bloqueo de países por GeoIP
Monitoreo y Solución de Problemas
- Referencia de Métricas - Métricas de Prometheus para monitorear autenticación, sesiones, señalización Diameter y salud del sistema
- Solución de Problemas - Problemas comunes, procedimientos de diagnóstico y pasos de resolución
Modos Operativos
Modo GTP
El modo predeterminado. OmniEPDG envía todo el tráfico del suscriptor a través de un PGW utilizando GTPv2-C para el control de sesiones y GTP-U (a través del módulo del núcleo de Linux) para el plano de usuario. Esto es completamente conforme a 3GPP y adecuado para implementaciones de operadores con infraestructura EPC existente.
Ruta de tráfico: UE → IPSec → OmniEPDG → GTPv2-C Crear Sesión → túnel GTP-U → PGW → Internet
Infraestructura requerida: HSS, PGW
Modo VPN Simple
OmniEPDG asigna direcciones IP de un grupo local y enruta el tráfico del suscriptor directamente a través de una interfaz TUN de Linux (tun_epdg) utilizando enrutamiento estándar del núcleo. No se necesita infraestructura de PGW o GTP. La autenticación aún se realiza a través de Diameter SWx hacia el HSS.
Ruta de tráfico: UE → IPSec → OmniEPDG → Asignación de IP local → interfaz TUN → enrutamiento de Linux → Internet
Infraestructura requerida: Solo HSS (no se necesita PGW)
Optimización opcional: La bandera skip_sar omite la Solicitud/Respuesta de Asignación de Servidor del HSS, reduciendo el tiempo de configuración de conexión. Esto significa que el HSS no rastreará qué ePDG atiende al suscriptor y los procedimientos iniciados por el HSS (deregistro, envío de perfil) no funcionarán. Adecuado para implementaciones privadas sin requisitos de itinerancia.
Comparación de Modos
| Capacidad | Modo GTP | Modo VPN Simple |
|---|---|---|
| Conforme a 3GPP | Sí | No (con skip_sar), Parcial (sin) |
| PGW requerido | Sí | No |
| HSS requerido | Sí | Sí (solo autenticación) |
| Asignación de IP | Desde PGW | Grupo local (CIDR) |
| Plano de usuario | Módulo GTP-U del núcleo | Linux TUN + enrutamiento |
| Envío de perfil HSS | Sí (PPR/PPA) | No |
| Deregistro HSS | Sí (RTR/RTA) | No (con skip_sar) |
| Desmantelamiento iniciado por PGW | Sí | N/A |
| Soporte de itinerancia | Sí | No |
| IPv6 / Doble pila | Sí | Solo IPv4 |
Interfaces de Protocolo
| Interfaz | Protocolo | Transporte | Modo | Par | Propósito | Referencia |
|---|---|---|---|---|---|---|
| SWu | IKEv2 / IPSec | UDP | Ambos | UE | Túnel seguro y autenticación EAP-AKA | 3GPP TS 33.402 |
| SWx | Diameter | SCTP | Ambos | HSS | Vectores de autenticación y asignación de servidor | 3GPP TS 29.273 Sección 8 |
| S6b | Diameter | SCTP | Solo GTP | PGW | Autorización de sesión y política | 3GPP TS 29.273 Sección 9 |
| S2b | GTPv2-C / GTP-U | UDP | Solo GTP | PGW | Control y túnel de plano de usuario | 3GPP TS 29.274 |
Características
Funcionalidad Central
- Autenticación EAP-AKA - Autenticación de suscriptores EAP-AKA completamente conforme a 3GPP a través del HSS
- Gestión de Túneles IPSec - Túnel seguro basado en IKEv2 entre UE y ePDG
- Dos Modos Operativos - Túnel GTP a PGW o salida local con VPN Simple
- Máquinas de Estado por UE - FSM de Erlang independiente por suscriptor para la gestión del ciclo de vida de la sesión
- Soporte de Doble Pila - Tipos de dirección PDP IPv4, IPv6 e IPv4v6 (modo GTP)
Características del Modo GTP
- Establecimiento de Túnel GTP - Creación de sesión GTPv2-C y plano de usuario GTP-U a través del módulo del núcleo de Linux
- Desmantelamiento Iniciado por PGW - PGW envía Solicitud de Eliminación de Portadora, ePDG cascada desmantela a UE
- Desmantelamiento Iniciado por la Red - HSS activa el deregistro a través de SWx RTR, ePDG desmantela todas las sesiones
- Re-Autenticación - Envío de perfil y re-autorización activados por HSS según 3GPP TS 29.273 Sección 7.1.2.5.1
Características del Modo VPN Simple
- Grupo de IP Local - Asignación de direcciones IPv4 basada en CIDR con seguimiento por IMSI
- Enrutamiento de Interfaz TUN - Dispositivo TUN estándar de Linux (
tun_epdg) con rutas de host por UE - Configuración de DNS - Servidores DNS configurables proporcionados a los UEs a través de PCO
- Opción de Omitir SAR - Omitir el registro en el HSS para una configuración de conexión más rápida
Características de Seguridad
- Limitación de Tasa de Autenticación - Protección contra fuerza bruta por IP y por IMSI con umbrales configurables
- Bloqueo de Países por GeoIP - Control de acceso basado en países mediante lista blanca o negra utilizando MaxMind GeoLite2
- Detección de Pares Muertos - Monitoreo activo de disponibilidad con sondas configurables
- Protección Anti-Repetición ESP - Ventana deslizante de 64 bits conforme a RFC 4303
Integración con HSS (SWx Diameter)
- Solicitud/Respuesta de Autenticación Multimedia (MAR/MAA) - Recuperar vectores de autenticación EAP-AKA (ambos modos)
- Solicitud/Respuesta de Asignación de Servidor (SAR/SAA) - Descargar perfil de suscriptor y configuración de APN (omitible en modo Simple)
- Solicitud/Respuesta de Envío de Perfil (PPR/PPA) - Recibir perfiles de suscriptor actualizados del HSS (modo GTP)
- Solicitud/Respuesta de Terminación de Registro (RTR/RTA) - Deregistro de suscriptor iniciado por HSS (modo GTP)
Integración con PGW (Solo Modo GTP)
S6b Diameter:
- Solicitud/Respuesta de AA (AAR/AAA) - Autorizar sesiones PGW
- Solicitud/Respuesta de Terminación de Sesión (STR/STA) - Terminar sesiones PGW
- Solicitud/Respuesta de Re-Autorización (RAR/RAA) - Re-autorizar sesiones activas
- Solicitud/Respuesta de Abort-Session (ASR/ASA) - Terminar sesiones de forma forzada
S2b GTPv2-C:
- Solicitud/Respuesta de Crear Sesión - Establecer túneles GTP con asignación de TEID
- Solicitud/Respuesta de Eliminar Sesión - Desmantelar túneles GTP
- Solicitud/Respuesta de Eliminar Portadora - Gestión de portadora iniciada por PGW
Inicio Rápido
Estructura de Configuración
La configuración se realiza en config/runtime.exs o a través de variables de entorno. El parámetro vpn_mode selecciona entre los modos GTP y VPN Simple. Consulte la Referencia de Configuración para la documentación completa de parámetros.
Direccionamiento de Red Típico (Modo GTP)
| Componente | Dirección IP | Puerto | Notas |
|---|---|---|---|
| OmniEPDG (GTP-U) | 10.74.0.11 | - | Punto final del túnel GTP-U |
| OmniEPDG (Diameter S6b) | 10.74.0.12 | 3868 | Escucha Diameter S6b |
| HSS | 10.74.0.21 | 3868 | Par Diameter SWx |
| PGW | 10.74.0.23 | 2123 | Par GTPv2-C y S6b |
Direccionamiento de Red Típico (Modo VPN Simple)
| Componente | Dirección IP | Notas |
|---|---|---|
| OmniEPDG (puerta TUN) | 10.44.0.1 | IP de puerta en la interfaz tun_epdg |
| Grupo de IP de UE | 10.45.0.0/16 | Grupo CIDR configurable para IPs de suscriptores |
| HSS | 10.74.0.21:3868 | Par Diameter SWx (solo autenticación) |
Especificaciones 3GPP
| Especificación | Título | Relevancia |
|---|---|---|
| TS 29.273 | Interfaces EPS AAA (SWx, S6b, SWm) | Especificación principal para interfaces Diameter de ePDG |
| TS 29.274 | GTPv2-C y GTP-U | Control de túnel S2b y plano de usuario (modo GTP) |
| TS 33.402 | Seguridad para accesos no 3GPP | Autenticación EAP-AKA para WiFi no confiable |
| TS 23.402 | Mejoras de arquitectura para accesos no 3GPP | Arquitectura y procedimientos generales de ePDG |
| TS 23.003 | Numeración, direccionamiento e identificación | Formato NAI, estructura IMSI |
| TS 29.229 | Cx/Dx Diameter (definiciones comunes) | Valores de tipo de asignación de servidor utilizados por SWx |
| RFC 6733 | Protocolo Base Diameter | Transporte Diameter, gestión de pares, watchdog |
| RFC 4187 | EAP-AKA | Método de autenticación utilizado sobre IKEv2 |
Documentación por Rol
Operadores de Red:
- Comience con la Arquitectura y Flujos de Llamadas para entender el sistema y ambos modos operativos
- Revise la Referencia de Configuración para los parámetros de implementación
- Revise la Guía de Seguridad para configurar la limitación de tasa y el bloqueo por GeoIP
- Configure el monitoreo utilizando la Referencia de Métricas para la integración con Prometheus
- Mantenga disponible la guía de Solución de Problemas para operaciones
Integradores de Sistemas:
- Revise la Arquitectura y Flujos de Llamadas para detalles de interfaz y máquinas de estado
- Utilice la Referencia de Configuración para la configuración de conectividad de pares
- Configure alertas utilizando la Referencia de Métricas
- Consulte la tabla de especificaciones 3GPP anterior para el cumplimiento de protocolos